CVE-2026-31341
Linux системийн “kernel” дээр илэрсэн эрх ахиулах (privilege escalation) эмзэг байдал. Локал эрхтэй хэрэглэгч өөрийн унших эрхтэй дурын файлын “page cache” (түр санах ой) дээр 4 byte код нэмж бичсэнээр setuid binary-г (/user/bin/su гэх мэт) өөрчлөх, тэгсэнээр “root” хэрэглэгч болох болон контайнерээс хост руу шилжих боломж олгодог. Халдагч этгээд “root” хэрэглэгч болсоноор системийг бүрэн эзлэх эрсдэлтэй.
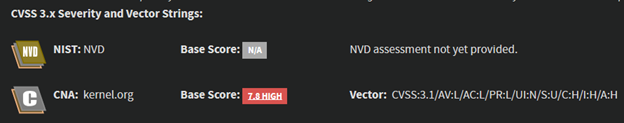
CVSS 3.x оноо 7.8 өндөр гэсэн үнэлгээтэй байна.
Засварлах зөвлөмж:
Эмзэг байдлыг ашиглан халдлага үйлдэгч танай байгууллагад нэвтэрч халдлага үйлдэх боломжтой тул мэдээллийн систем, мэдээллийн сүлжээнд хамааралтай бүх үйлдлийн бүртгэлд аудит хийж эмзэг байдлыг арилгах шаардлагатай.
Авах арга хэмжээ:
- Программын шинэчлэлт нэн даруй хийх боломжгүй бол
sudo rmmod algif_aead (эмзэг байдал илэрсэн модулыг унтраах)
grubby --update-kernel=ALL --args="initcall_blacklist=algif_aead_init" (блоклох) Хэрвээ CVE-2026-31341 эмзэг байдал засагдсан программын хувилбар тухайн системд тохирох ба шинэчлэл хийх боломжтой бол нөөцлөлт (backup, snapshot) заавал хийсний дараагаар программыншинэчлэлт хийх.
Шинэчлэлт хийх:
sudo dnf update 'kernel*'
эсвэл:
sudo apt update && sudo apt upgrade