CVE-2024-23113: "Format String Vulnerability"
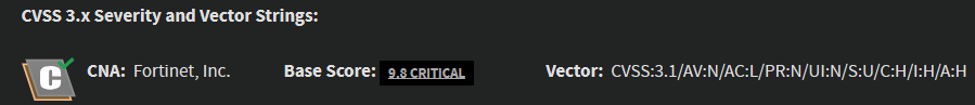
FortiOS болон бусад Fortinet бүтээгдэхүүнүүдийн fgfm (FortiGate Federation Management) протоколд байдаг. Халдагч тусгайлан нэвтрэх эрхгүйгээр (pre-authentication) тусгайлан бэлдсэн "пакет" (packet) илгээх замаар төхөөрөмжийн санах ойн өгөгдлийг унших, эсвэл систем дээр алсаас дурын команд ажиллуулах (RCE) боломжтой болдог.
Засварлах зөвлөмж:
Эмзэг байдлыг ашиглан халдлага үйлдэгч танай байгууллагад нэвтэрч халдлага үйлдэх боломжтой тул мэдээллийн систем, мэдээллийн сүлжээнд хамааралтай бүх үйлдлийн бүртгэлд аудит хийж эмзэг байдлыг арилгах шаардлагатай.
Авах арга хэмжээ:
Хэрэв шинэчлэлт хийх боломжгүй байгаа бол түр хугацаанд SSL-VPN үйлчилгээг бүрэн хаах.
Хэрвээ CVE-2023-27997 эмзэг байдал засагдсан FortiOSийн хувилбар тухайн системд тохирох ба шинэчлэл хийх боломжтой бол нөөцлөлт (backup, snapshot) заавал хийсний дараагаар программыншинэчлэлт хийх.
Эмзэг байдалтай хувилбарууд: FortiOS ≤7.2.4, ≤7.0.11, ≤6.4.12, ≤6.0.16 болон FortiProxy 1.x, 2.x, 7.0.x, 7.2.x-ийн тодорхой хувилбарууд.
Засварлах: FortiOS-г 7.2.5+, 7.0.12+, 6.4.13+ хувилбарт шинэчлэх. FortiProxy-г 7.2.4+, 7.0.10+ руу шинэчилэх.
SSL-VPN порт руу хандах эрхийг зөвхөн итгэмжлэгдсэн (whitelist) IP хаягуудаар хязгаарлах (Local-In Policy ашиглан).