CVE-2025-55182
React server components-ийн 19.0.0, 19.1.0, 19.1.1, 19.2.0 хувилбаруудын react-server-dom-parcel, react-server-dom-turbopack, and react-server-dom-webpack багцуудад системд нэвтрэхээс өмнөх шатанд (pre-authentication) зайнаас дурын код ажиллуулах (RCE) боломжтой байдаг. Сервер рүү илгээж буй HTTP хүсэлтийн өгөгдлийг хувиргаж боловсруулахдаа (deserialize) аюулгүй байдлыг хангаагүйгээс үүдэн, халдагч этгээд тусгайлан бэлтгэсэн хүсэлт ашиглан системийн түвшинд дурын код ажиллуулах эрсдэлтэй байдаг.
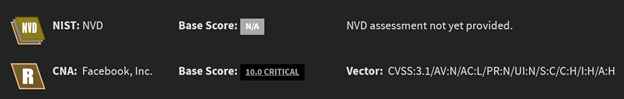
CVSS Version 3.x оноо 10.0 онц ноцтой гэсэн үнэлгээтэй байна.
Засварлах зөвлөмж:
Эмзэг байдлыг ашиглан халдлага үйлдэгч танай байгууллагад нэвтэрч халдлага үйлдэх боломжтой тул мэдээллийн систем, мэдээллийн сүлжээнд хамааралтай бүх үйлдлийн бүртгэлд аудит хийж эмзэг байдлыг арилгах шаардлагатай.
Авах арга хэмжээ:
react-server-dom-* багцууд, Next.js -ийг CVE-2025-55182 эмзэг байдал засагдсан хувилбараар (19.0.1, 19.1.2, 12.2.1) системийн нөөцлөлт (backup, snapshot) хийсний дараагаар программын шинэчлэлт нэн даруй хийх
Шинэчлэлт хийтэл WAF rule -ээр “RSC” чиглэсэн сэжигтэй код агуулсан HTTP хүсэлтийг хүлээж авахгүйгээр тохируулах.